
Linter code quality: jak podnieść jakość kodu w projektach webowych
Termin linter code quality opisuje mierzalny wpływ statycznej analizy kodu na stabilność, czytelność i koszt utrzymania oprogramowania. Zespoły, które traktują linter code quality jako element procesu wytwórczego, a nie kosmetyczny dodatek, notują wyraźnie mniej regresji na produkcji i krótszy czas przeglądu zmian. Linter działa jeszcze przed code review: analizuje składnię, wykrywa nieużywane zmienne, ryzykowne rzutowania typów, martwe gałęzie logiki oraz wzorce prowadzące do wycieków pamięci. W praktyce oznacza to, że recenzent skupia się na architekturze zamiast na przecinkach i wcięciach. Koszt wdrożenia jest niski — konfiguracja ESLint w średnim projekcie Node.js zajmuje około dwóch godzin roboczych, a zwrot pojawia się już po pierwszym sprincie. Ten przewodnik pokazuje, jak dobrać narzędzia, ustawić reguły, spiąć je z pipeline CI/CD oraz jak przygotować stanowisko programisty, żeby codzienna praca z analizą statyczną była szybka i bezbolesna.
Czym jest linter i jak wpływa na jakość kodu
Linter to narzędzie analizy statycznej, które czyta kod źródłowy bez jego uruchamiania i porównuje go ze zbiorem reguł. Wykrywa nieużywane importy, porównania nieścisłe, brakującą obsługę wyjątków oraz konstrukcje, które kompilują się poprawnie, lecz prowadzą do błędów w czasie działania aplikacji, często dopiero na produkcji.
Jakość kodu mierzy się konkretnymi wskaźnikami: liczbą ostrzeżeń na tysiąc linii, złożonością cyklomatyczną funkcji, procentem duplikacji oraz czasem potrzebnym na wprowadzenie prostej zmiany. Zespół utrzymujący poniżej pięciu ostrzeżeń na tysiąc linii zwykle skraca średni czas przeglądu pull requesta z czterdziestu do kilkunastu minut.
Praktyczny przykład: reguła no-floating-promises w TypeScripcie wyłapuje asynchroniczne wywołania bez await. Jeden pominięty await w module płatności potrafi kosztować kilkanaście tysięcy złotych utraconych transakcji, zanim ktokolwiek zauważy anomalię w logach. Linter zgłasza taki przypadek natychmiast, w edytorze, w trakcie pisania kodu.
W agencjach, których podstawą przychodu jest projektowanie stron internetowych, analiza statyczna pełni jeszcze jedną rolę — ujednolica styl kodu między programistami o różnym stażu. Spójny frontend oznacza lżejsze paczki JavaScriptu, szybsze renderowanie i realnie lepsze pozycjonowanie strony, bo wskaźniki Core Web Vitals reagują na każdy zbędny kilobajt.
Przegląd linterów dla najpopularniejszych technologii
Wybór narzędzia zależy od stosu technologicznego, ale zasada pozostaje ta sama: jeden linter na język i jedna wspólna konfiguracja w repozytorium. Mieszanie kilku narzędzi o nakładającym się zakresie reguł kończy się sprzecznymi komunikatami i frustracją zespołu, który przestaje ufać wynikom analizy.
| Narzędzie | Języki | Kluczowa cecha | Koszt |
|---|---|---|---|
| ESLint | JavaScript, TypeScript | Ponad tysiąc reguł wbudowanych i z wtyczek | darmowy |
| Ruff | Python | Silnik w Rust, kilkadziesiąt razy szybszy od klasycznych narzędzi | darmowy |
| PHP_CodeSniffer | PHP, WordPress | Standardy PSR-12 oraz WordPress Coding Standards | darmowy |
| golangci-lint | Go | Agregator kilkudziesięciu analizatorów w jednym przebiegu | darmowy |
| SonarQube | wielojęzyczny | Dług techniczny, pokrycie testami, security hotspots | od ok. 150 zł/mies dla zespołu |
Narzędzia lokalne uruchamiane w edytorze dają natychmiastową informację zwrotną, a platformy typu SonarQube dokładają widok historyczny: trend długu technicznego, ranking najbardziej problematycznych plików i raport dla osoby zarządzającej projektem. W praktyce dobrze mieć obie warstwy, bo odpowiadają na inne pytania i trafiają do innych odbiorców.
Wdrożenie warto prowadzić przyrostowo. Skonfiguruj linter tak, aby analizował wyłącznie pliki zmienione w bieżącej gałęzi, i dopiero po kilku tygodniach rozszerz zakres na całe repozytorium. Próba naprawienia dwudziestu tysięcy ostrzeżeń w jednym pull requeście kończy się zwykle porzuceniem inicjatywy po trzech dniach.
Lintery dla PHP i ekosystemu WordPress
PHP_CodeSniffer ze zbiorem WordPress Coding Standards sprawdza nie tylko formatowanie, lecz także bezpieczeństwo. Reguły wychwytują nieoczyszczone dane wejściowe w formularzach — również w kodzie obsługującym wordpress logowanie oraz rejestrację użytkowników — zanim trafią one do zapytania SQL czy do wygenerowanego szablonu strony.
Dla motywów i wtyczek uzupełnieniem jest PHPStan z rozszerzeniem obsługującym funkcje jądra WordPressa. Analizuje typy zwracane przez hooki i filtry, dzięki czemu wykrywa klasyczny błąd polegający na traktowaniu wyniku funkcji zwracającej wartość pustą jako obiektu. To najczęstsza przyczyna białego ekranu po aktualizacji.
Jak konfigurować reguły, żeby zespół ich nie wyłączył
Najczęstsza przyczyna porażki wdrożenia to zbyt agresywny start. Włączenie wszystkich dostępnych reguł na maksymalnym poziomie surowości generuje setki komunikatów o rzeczach nieistotnych, a programiści bardzo szybko uczą się dopisywać wyłączenia w komentarzach zamiast poprawiać rzeczywiste problemy w kodzie.
Skuteczniejsze podejście to podział reguł na trzy kategorie: bezpieczeństwo i poprawność, czytelność oraz preferencje stylistyczne. Pierwsza kategoria blokuje scalenie zmian, druga generuje ostrzeżenia widoczne w przeglądzie, a trzecia trafia w całości do automatycznego formatera i nie wymaga żadnej dyskusji na spotkaniach zespołu.
- Zacznij od zestawu zalecanego przez twórców narzędzia i dopiero potem dokładaj własne reguły.
- Rozdziel poziomy: błędy blokujące scalenie oraz sugestie, które nie zatrzymują pipeline.
- Formatowanie oddaj dedykowanemu narzędziu, a linterowi zostaw logikę i bezpieczeństwo.
- Każdą nietypową regułę opisz komentarzem w pliku konfiguracyjnym, z odwołaniem do decyzji zespołu.
- Przeglądaj konfigurację raz na kwartał i usuwaj reguły generujące wyłącznie fałszywe alarmy.
Warto też zmierzyć czas wykonania analizy. Jeśli pełny przebieg trwa dłużej niż trzydzieści sekund, programiści przestaną go uruchamiać lokalnie. Cache wyników, analiza wyłącznie zmienionych plików i rezygnacja z najcięższych reguł typograficznych zwykle skracają ten czas o połowę bez utraty realnej wartości.
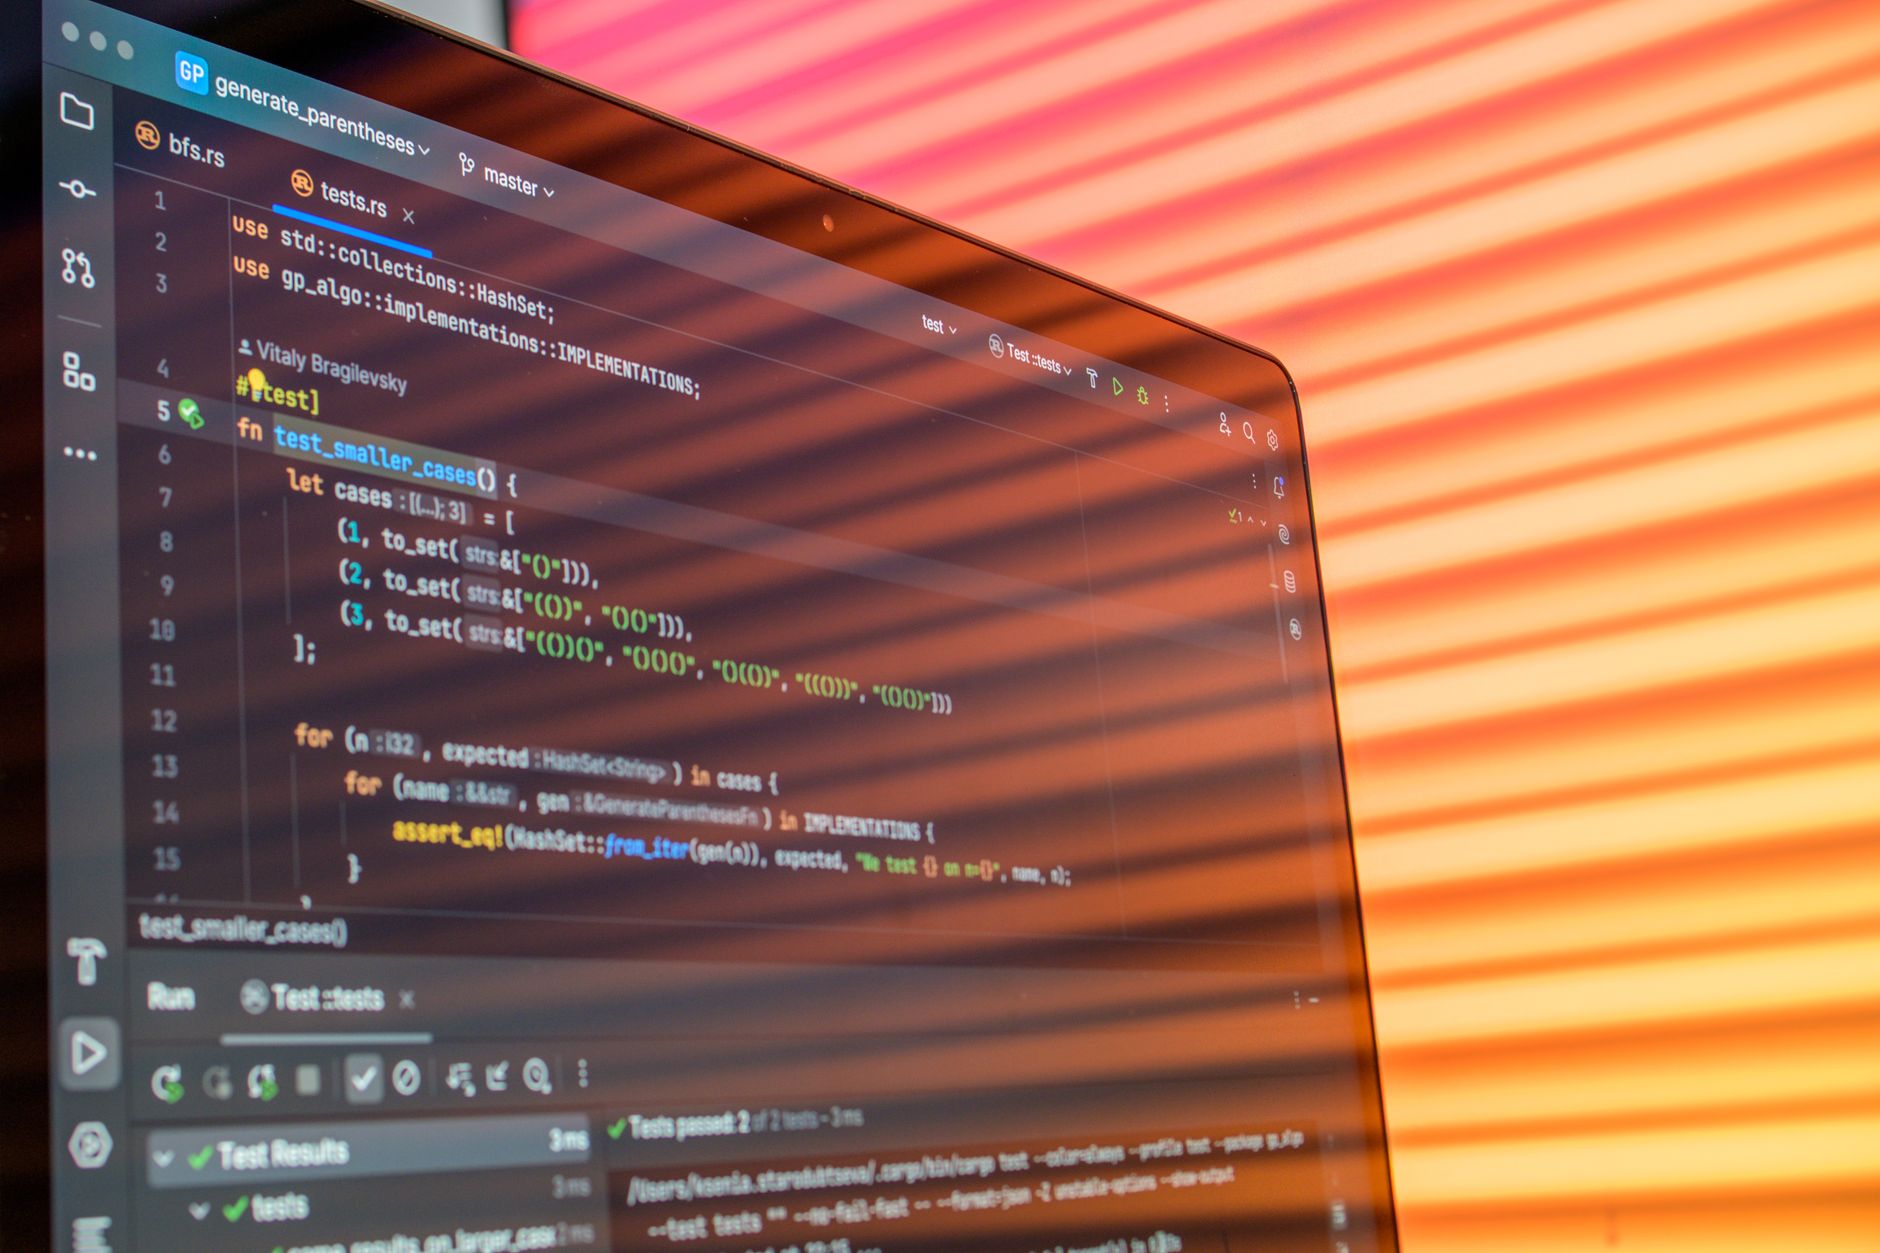
Automatyczne poprawki i pre-commit hooks
Duża część naruszeń daje się naprawić maszynowo. Tryb automatycznej korekty porządkuje importy, wcięcia, cudzysłowy i średniki, a haki uruchamiane przed zatwierdzeniem zmian gwarantują, że do repozytorium nie trafi kod niezgodny ze standardem. Konfiguracja takiego haka to kilkanaście linii w pliku ustawień projektu.
Uwaga na jeden szczegół: hak powinien działać wyłącznie na plikach objętych danym zatwierdzeniem. Uruchamianie analizy całego drzewa katalogów przy każdym commicie potrafi wydłużyć operację do minuty, co szybko prowadzi do obchodzenia mechanizmu flagą pomijającą weryfikację i unieważnia całą inwestycję.
Linter w pipeline CI/CD i na własnym serwerze
Analiza statyczna nabiera mocy dopiero wtedy, gdy staje się warunkiem scalenia zmian. Krok lintujący w pipeline trwa zwykle od dwudziestu do sześćdziesięciu sekund i powinien wykonywać się równolegle z testami jednostkowymi, żeby nie wydłużać całkowitego czasu oczekiwania na informację zwrotną.
Przy większej liczbie przebiegów darmowe minuty u dostawcy hostingu repozytoriów wyczerpują się szybko. Własny runner postawiony na maszynie ovh vps z dwoma rdzeniami i czterema gigabajtami pamięci kosztuje kilkadziesiąt złotych miesięcznie i obsługuje kilkuosobowy zespół, zapewniając przy tym powtarzalne, przewidywalne czasy wykonania.
Budżet narzędziowy zespołu warto liczyć całościowo. Do kosztu serwera dochodzi licencja platformy analitycznej oraz konta służbowe — google workspace cena zaczyna się od kilkudziesięciu złotych miesięcznie za użytkownika. Nawet przy pełnym zestawie narzędzi wydatek pozostaje niższy niż jeden dzień pracy programisty poświęcony na debugowanie regresji.
W projektach e-commerce analiza statyczna chroni integracje zewnętrzne. Generator pliku produktowego dla usługi google merchant to typowe miejsce cichych awarii: zmiana typu pola potrafi wyciąć połowę oferty z wyników zakupowych. Poprawny, przewidywalny kod szablonów wspiera również pozycjonowanie strony w google, bo eliminuje błędy w danych strukturalnych.
Stanowisko pracy a codzienna praca z linterem
Komunikaty lintera czyta się kilkadziesiąt razy dziennie, więc ergonomia stanowiska przekłada się bezpośrednio na tempo pracy. Monitor do komputera o przekątnej 27 cali i rozdzielczości 1440p, w przedziale 1200–1800 zł, pozwala trzymać obok siebie edytor, panel problemów i podgląd aplikacji bez ciągłego przełączania okien.
Drugim elementem jest klawiatura. Klawiatura mechaniczna z przełącznikami liniowymi w cenie 350–700 zł zmniejsza zmęczenie przy długich sesjach refaktoryzacji, a klawiatura gamingowa mechaniczna z programowalnymi warstwami pozwala przypisać skrót do automatycznej korekty. Kompaktowa klawiatura mechaniczna 60 zwalnia miejsce na biurku, choć wymaga przyzwyczajenia się do warstwowych funkcji.
Programiści pracujący blisko warstwy wizualnej doceniają dodatkowe urządzenie wskazujące. Tablet graficzny wacom w wersji podstawowej, do 500 zł, ułatwia szkicowanie diagramów zależności modułów i adnotacje na zrzutach ekranu podczas przeglądu kodu. To drobiazg, ale skraca komunikację w zespołach rozproszonych o kilkanaście minut dziennie.
Jak wdrożyć linter w istniejącym projekcie z tysiącami ostrzeżeń?
Zastosuj metodę linii odcięcia. Wygeneruj plik bazowy zawierający wszystkie obecne naruszenia i skonfiguruj narzędzie tak, aby ignorowało je przy kolejnych przebiegach, ale blokowało każde nowe. Dzięki temu jakość kodu przestaje się pogarszać już pierwszego dnia, bez konieczności zatrzymywania prac nad funkcjonalnościami. Następnie ustal budżet spłaty długu — na przykład dwie godziny tygodniowo na osobę — i porządkuj pliki, których i tak dotykasz przy bieżących zadaniach. Po kwartale plik bazowy zwykle kurczy się o połowę. Kluczowe jest oddzielenie zmian kosmetycznych od zmian logiki w osobnych commitach, bo inaczej historia repozytorium staje się nieczytelna, a przegląd kodu praktycznie niemożliwy.
Czy linter zastępuje testy jednostkowe i przegląd kodu?
Nie, te trzy mechanizmy odpowiadają na różne pytania. Linter sprawdza, czy kod jest napisany poprawnie i bezpiecznie pod względem konstrukcji językowych. Testy jednostkowe weryfikują, czy kod robi to, czego oczekuje biznes. Przegląd kodu ocenia sensowność rozwiązania w kontekście architektury, przyszłych rozszerzeń i wiedzy, której żadne narzędzie automatyczne nie posiada. Praktyczne linter code quality polega właśnie na tym podziale: analiza statyczna przejmuje warstwę mechaniczną, dzięki czemu recenzent nie marnuje uwagi na nazewnictwo zmiennych i może skupić się na modelu domenowym. Zespoły rezygnujące z któregokolwiek z tych trzech elementów zawsze płacą za to później, zwykle w postaci awarii produkcyjnej w najgorszym możliwym momencie.
Co zrobić, gdy reguły lintera spowalniają pracę zespołu?
Najpierw zmierz, gdzie faktycznie leży problem. Jeśli spowolnienie wynika z czasu wykonania, włącz cache, ogranicz analizę do zmienionych plików i wyłącz najcięższe reguły wymagające pełnej informacji o typach w każdym przebiegu lokalnym, zostawiając je wyłącznie dla pipeline nocnego. Jeśli natomiast zespół skarży się na liczbę fałszywych alarmów, zorganizuj krótki przegląd konfiguracji i usuń reguły, które w ciągu ostatniego kwartału ani razu nie wskazały prawdziwego błędu. Dobra konfiguracja jest żywym dokumentem, a nie zbiorem ustawień skopiowanym raz z cudzego repozytorium. Regularne przycinanie reguł buduje zaufanie do narzędzia i sprawia, że komunikaty przestają być traktowane jak szum informacyjny.
